La información se mueve todos los días. La pregunta es: ¿sabemos hacia dónde?
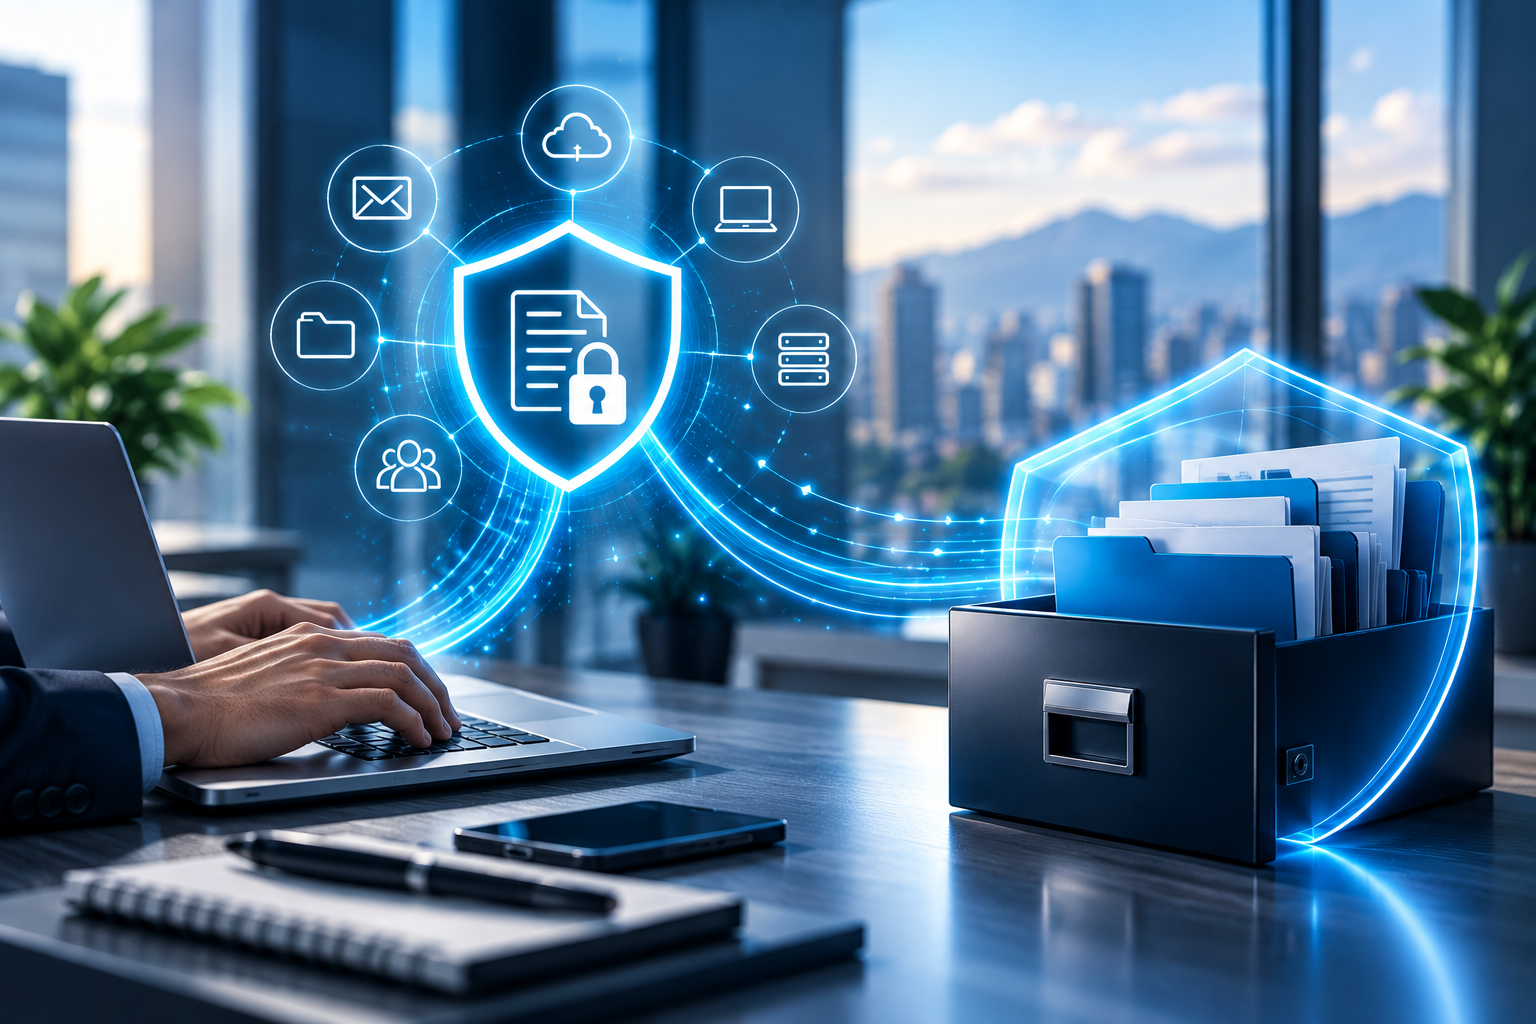
La transformación digital ha cambiado profundamente la manera en que las organizaciones crean, almacenan y comparten información. Hoy los datos circulan entre computadores, correos electrónicos, aplicaciones empresariales, servicios en la nube, dispositivos móviles y plataformas colaborativas.
Esta conectividad facilita el trabajo y mejora la productividad, pero también amplía los puntos por los que información sensible puede quedar expuesta.
Bases de datos de clientes, contratos, información financiera, datos personales, credenciales, documentación estratégica y propiedad intelectual forman parte de los activos más importantes de una organización. Protegerlos requiere algo más que impedir ataques externos: es necesario comprender dónde están los datos, quién los utiliza, cómo se comparten y qué ocurre cuando intentan salir de los canales autorizados.
Ahí es donde Data Loss Prevention (DLP) adquiere un papel estratégico.
¿Qué es DLP y por qué debería importarle a una empresa?
DLP reúne tecnologías, políticas y procesos destinados a identificar, monitorear y proteger información sensible, especialmente frente a situaciones que puedan provocar su divulgación, transferencia o utilización no autorizada.
Su importancia radica en que una pérdida de información no necesariamente comienza con un ciberdelincuente.
Puede producirse cuando un colaborador envía accidentalmente un documento al destinatario equivocado, comparte información mediante una cuenta personal, copia archivos sensibles a un dispositivo externo o carga documentación corporativa en una plataforma no autorizada.
También puede existir una acción intencional realizada por alguien que posee acceso legítimo a la información.
Por esta razón, una estrategia de seguridad moderna no debería limitarse a preguntar:
“¿Quién intenta entrar a nuestra organización?”
También debería preguntarse:
“¿Qué información está intentando salir, quién la está utilizando y hacia dónde se dirige?”
DLP no significa bloquearlo todo
Uno de los errores al hablar de DLP es pensar que su función consiste únicamente en impedir que los usuarios compartan información.
Una estrategia bien diseñada debe proporcionar primero visibilidad y contexto.
Por ejemplo, si un colaborador necesita enviar información a un cliente como parte de sus funciones, la transferencia puede ser completamente legítima. Pero si esa misma información intenta enviarse a una dirección personal o trasladarse mediante un canal no autorizado, el contexto cambia.
Dependiendo de las políticas establecidas, una solución DLP puede detectar el evento y generar diferentes respuestas: registrar la actividad, advertir al usuario, generar una alerta para el equipo responsable o aplicar una restricción.
El objetivo es encontrar un equilibrio entre protección de la información y continuidad de las operaciones.
El primer desafío no es proteger: es identificar
Antes de establecer controles, existe una pregunta que muchas organizaciones todavía tienen dificultades para responder:
¿Cuál es nuestra información más sensible y dónde se encuentra?
No todos los datos requieren el mismo nivel de protección.
Una organización puede manejar información pública, documentación interna, datos confidenciales y contenidos cuya exposición podría generar consecuencias legales, financieras, operativas o reputacionales.
Por eso, una estrategia DLP debería comenzar identificando y clasificando la información.
La empresa necesita conocer, entre otros aspectos, qué datos posee, dónde están almacenados, quién tiene acceso, cómo circulan y qué impacto tendría una exposición no autorizada.
Sin esa visibilidad, es difícil establecer controles realmente efectivos.
Proteger los datos durante todo su recorrido
La información no permanece estática. Puede encontrarse almacenada en un servidor y minutos después ser consultada, modificada, enviada por correo o transferida a otra plataforma.
Por eso es útil considerar tres escenarios.
Datos en reposo: información almacenada en servidores, bases de datos, equipos, repositorios y servicios Cloud.
Datos en movimiento: información que circula a través de correo electrónico, redes, aplicaciones y otros canales de transferencia.
Datos en uso: información que está siendo consultada, modificada, copiada, procesada o utilizada por una persona o aplicación.
Esta perspectiva permite pasar de una protección centrada exclusivamente en infraestructura a una estrategia que acompaña al dato durante su ciclo de vida.
Las personas también forman parte de DLP
La tecnología es solamente una parte de la solución.
Las políticas de seguridad deben ser comprensibles para quienes trabajan diariamente con la información. Si un usuario desconoce qué información es confidencial o cuáles son los canales autorizados para compartirla, incluso una infraestructura tecnológica avanzada puede resultar insuficiente.
Por ello, DLP funciona mejor cuando se integra con clasificación de información, gestión de identidades y accesos, políticas internas, capacitación y concientización, monitoreo y procedimientos de respuesta ante incidentes.
La finalidad no debería ser crear una organización en la que los usuarios tengan miedo de utilizar los datos, sino desarrollar una cultura en la que comprendan el valor de la información que manejan y su responsabilidad al protegerla.
DLP y protección de datos personales
Este enfoque adquiere todavía mayor relevancia cuando una organización trata datos personales de clientes, empleados, proveedores u otros titulares.
En Ecuador, la Ley Orgánica de Protección de Datos Personales (LOPDP) establece un marco para el tratamiento y protección de datos personales.
DLP puede contribuir como parte de las medidas técnicas y organizativas utilizadas para gestionar determinados riesgos relacionados con la información. Sin embargo, es importante hacer una distinción: implementar una solución DLP no significa, por sí sola, cumplir con toda la normativa de protección de datos.
La tecnología debe formar parte de una estrategia más amplia que considere procesos, personas, responsabilidades y riesgos.
¿Cómo saber si una organización debería evaluar DLP?
Más que observar únicamente el tamaño de la empresa, conviene analizar la importancia y sensibilidad de la información que administra.
Si una organización maneja datos personales, información financiera, propiedad intelectual, documentación confidencial o grandes volúmenes de información que circulan entre diferentes usuarios y plataformas, conocer cómo se utilizan esos datos se vuelve cada vez más importante.
Una pregunta sencilla puede ayudar a iniciar el diagnóstico:
Si hoy un documento confidencial saliera de la organización por un canal no autorizado, ¿tendríamos la capacidad de detectarlo?
Si la respuesta no está clara, probablemente existe una oportunidad para mejorar la visibilidad sobre la información.
TKS: DLP como parte de una estrategia integral de seguridad
En TKS – Techknowledge entendemos que un proyecto de Data Loss Prevention no debería comenzar instalando una herramienta.
Debe comenzar entendiendo a la organización.
Los procesos, usuarios, infraestructura, tipos de información y niveles de riesgo son diferentes en cada empresa. Por eso, la estrategia de protección debe responder a esa realidad y no simplemente aplicar las mismas políticas para todos.
Nuestro enfoque busca acompañar a las organizaciones en la protección de su información mediante soluciones de DLP integradas a una estrategia más amplia de Seguridad Informática, junto con capacidades como Ethical Hacking, SOC, WAF, XDR, NDR, MFA & SSO, consultoría y cumplimiento.
La finalidad es avanzar hacia organizaciones con mayor conocimiento de sus datos, mayor visibilidad sobre su utilización y mejores capacidades para prevenir y responder ante situaciones de riesgo.
El dato puede moverse. Su protección también debe hacerlo.
La evolución hacia entornos Cloud, trabajo híbrido y aplicaciones interconectadas está haciendo desaparecer las fronteras tradicionales de la infraestructura tecnológica.
Los datos ya no viven exclusivamente dentro de una oficina o de un servidor.
Por eso, el siguiente paso de la ciberseguridad no consiste únicamente en construir barreras más altas alrededor de la organización. También implica proteger directamente aquello que tiene valor dentro de esas barreras: la información.
Y para conseguirlo, hay que comenzar por conocerla.
¿Sabes dónde están los datos críticos de tu organización, quién los utiliza y qué ocurre cuando se comparten?
Esa puede ser una de las preguntas de seguridad más importantes que una empresa debería hacerse hoy.
TKS – Techknowledge
Data Loss Prevention | Seguridad Informática
Protegemos hoy el crecimiento digital del mañana.