La Inteligencia Artificial ya forma parte del trabajo diario de muchas organizaciones. Los colaboradores utilizan herramientas de IA para redactar documentos, analizar información, resumir contratos, generar código, preparar propuestas, responder correos o agilizar diferentes actividades.
El problema comienza cuando estas herramientas se utilizan sin conocimiento, autorización o supervisión del área de tecnología y seguridad de la empresa.
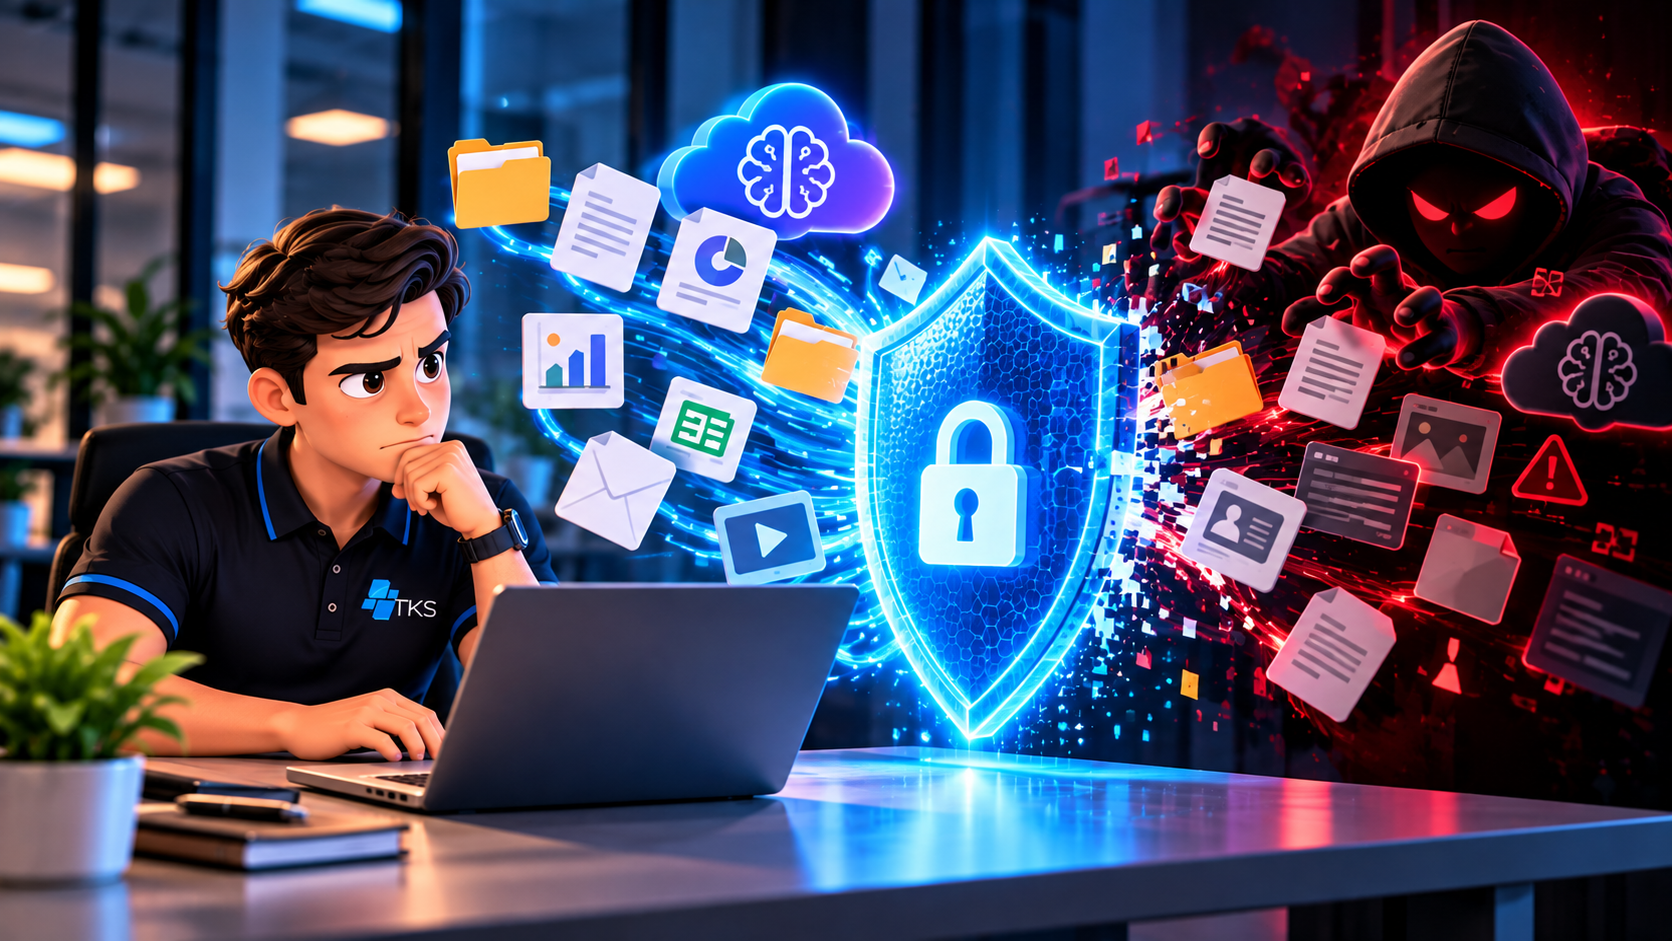
Este fenómeno se conoce como Shadow AI y está generando un nuevo desafío para la ciberseguridad corporativa.
En Techknowledge (TKS) consideramos que aprovechar la Inteligencia Artificial no debería significar perder el control sobre la información. La innovación debe avanzar acompañada de políticas, controles y tecnologías capaces de proteger los activos digitales de cada organización.
¿Qué es Shadow AI?
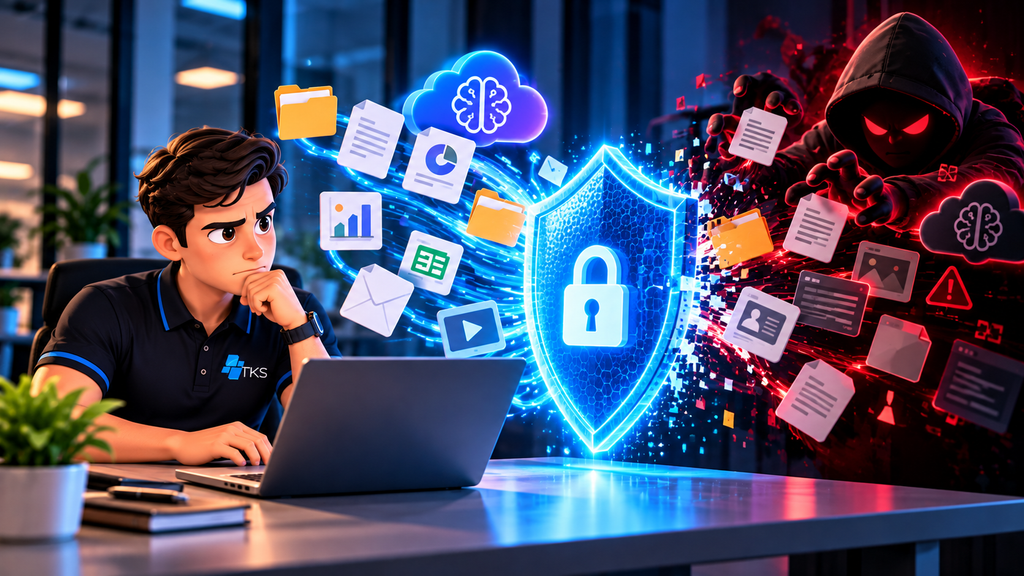
Shadow AI se refiere al uso de aplicaciones, plataformas o servicios de Inteligencia Artificial dentro de una organización sin que hayan sido previamente evaluados, autorizados o administrados por las áreas responsables.
Puede ocurrir de una manera aparentemente sencilla.
Un colaborador necesita analizar rápidamente un documento y lo carga en una plataforma pública de IA. Otro copia parte de una base de datos para generar un informe. Un desarrollador introduce fragmentos de código corporativo para encontrar un error. Un ejecutivo utiliza una herramienta externa para resumir información financiera.
En todos estos casos existe una misma pregunta:
¿Qué ocurre con la información después de enviarla a una plataforma que la empresa no controla?
El verdadero riesgo está en los datos
La preocupación no debería centrarse únicamente en la utilización de Inteligencia Artificial, sino en qué información está siendo compartida y hacia dónde está viajando.
Entre los datos que podrían quedar expuestos se encuentran:
Información de clientes • datos personales • contratos • estados financieros • credenciales • código fuente • estrategias comerciales • información de proveedores • propiedad intelectual • documentos internos y bases de datos.
Una acción realizada con la intención de ahorrar unos minutos puede convertirse en una exposición de información sensible.
Por esta razón, las empresas necesitan conocer qué herramientas están utilizando sus colaboradores y establecer claramente qué información puede y no puede compartirse con plataformas externas.
No se trata de prohibir la Inteligencia Artificial
Bloquear completamente la IA puede impedir que una organización aproveche herramientas capaces de mejorar significativamente su productividad.
La alternativa es implementar una estrategia de IA segura y controlada.
Esto implica definir herramientas autorizadas, establecer políticas internas, clasificar la información, controlar accesos, capacitar a los usuarios y mantener visibilidad sobre el movimiento de datos.
En TKS, entendemos la ciberseguridad como un habilitador de la transformación digital: la tecnología debe permitir que las empresas innoven de forma segura, no convertirse en una barrera para hacerlo.
DLP: controlar qué información puede salir de la organización
Las soluciones de Data Loss Prevention (DLP) adquieren especial importancia frente al crecimiento de Shadow AI.
DLP permite establecer controles sobre información sensible y ayudar a detectar determinados movimientos de datos que podrían representar un riesgo.
Por ejemplo, una organización puede establecer políticas para proteger información financiera, datos personales, documentos confidenciales o propiedad intelectual.
De esta manera, la empresa puede avanzar hacia un modelo donde la Inteligencia Artificial sea utilizada con mayor control y trazabilidad.
Protección de datos e Inteligencia Artificial
La utilización de IA también debe analizarse desde la perspectiva de la privacidad y la protección de datos.
Antes de introducir información personal en una herramienta externa, las organizaciones deberían conocer cómo será procesada, dónde se almacenará, quién tendrá acceso y cuáles son las condiciones aplicables al servicio utilizado.
Esto adquiere especial importancia cuando se manejan datos de clientes, colaboradores, proveedores u otros titulares.
Para las organizaciones ecuatorianas, además, la gestión de información debe considerar las obligaciones aplicables en materia de protección de datos personales.
La innovación tecnológica no elimina la responsabilidad sobre la información.
El factor humano sigue siendo fundamental
Una organización puede disponer de importantes herramientas de seguridad y aun así experimentar una fuga de información causada por una acción cotidiana.
Por esta razón, la capacitación es fundamental.
Los colaboradores deberían poder identificar claramente:
Qué información es confidencial, qué herramientas de IA están autorizadas, qué datos nunca deberían introducir en servicios externos y a quién consultar cuando tengan dudas.
La cultura de ciberseguridad debe evolucionar al mismo ritmo que las herramientas utilizadas por los equipos.
¿Cómo puede una empresa reducir el riesgo de Shadow AI?
El primer paso es obtener visibilidad.
Una organización difícilmente puede proteger aquello que desconoce.
Después será necesario establecer una estrategia que combine políticas internas y controles tecnológicos. Entre las principales medidas se encuentran la identificación de herramientas utilizadas, clasificación de información, control de accesos, aplicación del principio de mínimo privilegio, protección mediante DLP, monitoreo de eventos, evaluaciones periódicas de seguridad y capacitación continua.
También resulta importante evaluar los nuevos servicios antes de incorporarlos oficialmente a los procesos empresariales.
La pregunta debería dejar de ser únicamente:
“¿Esta herramienta de IA funciona?”
Y comenzar a incluir:
“¿Esta herramienta es adecuada para manejar la información de nuestra organización?”
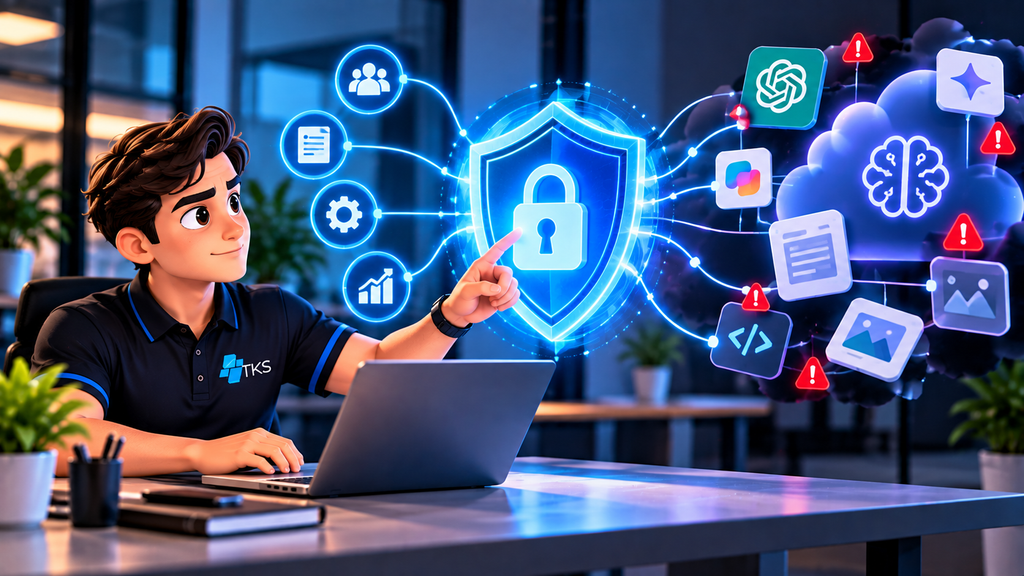
TKS: Inteligencia Artificial con seguridad desde el inicio
En Techknowledge (TKS) ayudamos a las organizaciones a fortalecer su entorno digital y prepararse para los nuevos riesgos derivados de la transformación tecnológica.
A través de soluciones y servicios de DLP, SOC/SIEM, Ethical Hacking, protección de datos, seguridad en la nube, ingeniería social y consultoría tecnológica, apoyamos a las empresas en la identificación de riesgos, protección de información y fortalecimiento de sus controles de seguridad.
La Inteligencia Artificial seguirá formando parte de más procesos empresariales.
El desafío no será solamente adoptarla.
Será utilizarla sin perder el control de los datos que hacen funcionar al negocio.
¿Tu empresa sabe qué información está llegando hoy a herramientas de Inteligencia Artificial?
En TKS podemos ayudarte a evaluar los riesgos y fortalecer la protección de tu información.
Techknowledge | Innovación que avanza. Seguridad que acompaña.